O WAF é o filtro que lê cada pedido feito ao site e barra o que tem cara de ataque antes de ele chegar ao WordPress. A sigla vem de web application firewall, o firewall de aplicação: em vez de olhar só de onde vem a conexão, ele olha o que o pedido quer abrir, enviar ou executar.
A diferença aparece no log de qualquer site em funcionamento. Em outubro de 2026, 1.767 das 31.305 requisições que chegaram ao servidor de um site institucional em WordPress mantido pela J1 Studio eram sondagens de ataque, vindas de 131 endereços diferentes. Quase todas foram recusadas pelo próprio servidor, mas cada uma precisou chegar até ele para ser recusada.
Para o gestor, a escolha do WAF define onde essa conversa termina: na borda, longe do site, ou dentro do servidor que também atende o cliente que quer comprar, se inscrever ou pedir orçamento.
Sumário
O que é Web Application Firewall?
Web Application Firewall é a camada de segurança que filtra e monitora o tráfego entre o site e a internet, pedido por pedido. O centro de aprendizado da Cloudflare descreve o WAF como um proxy reverso: quem visita o site passa primeiro pelo filtro, e só o que ele aprova segue para o servidor.
O firewall comum trabalha com porta e endereço, como a portaria de um prédio que confere quem entra. O WAF lê o conteúdo do pedido: o endereço da página, os campos de um formulário, o que vai no corpo de um envio. É por isso que ele reconhece uma injeção de SQL, que tenta enfiar comando no banco de dados por um campo de busca, ou um script escondido num comentário.
O filtro funciona por regras. Uma parte vem pronta do fornecedor e é atualizada quando surge uma falha nova; outra parte é escrita para o site, como bloquear o acesso ao painel de fora do Brasil. Ataque de volume, que tenta derrubar o site com tráfego demais, é outro problema, tratado no post sobre ataque DDoS.
O que tenta entrar num site WordPress em um mês
Lemos o log de acesso de outubro de 2026 de um site institucional em WordPress que a J1 Studio mantém, com o domínio apontado direto para o servidor. Das 31.305 requisições do mês, 1.767 eram sondagens de ataque, 5,6% do total. Elas apareceram em 28 dos 31 dias, com pico de 312 em 09/10/2026, e vieram de 131 endereços diferentes.
O alvo mais procurado não foi a tela de login. 1.301 pedidos buscavam arquivos de configuração e de backup, como o .env e a pasta .git, que guardam senha de banco de dados e chave de serviço quando ficam expostos por engano. Outros 325 tentavam abrir arquivos PHP que não existem no site, atrás de um gerenciador de arquivos ou de um script que uma invasão anterior tivesse deixado.
As tentativas de senha foram poucas: 86 envios ao formulário do wp-login, de 18 endereços, e nenhum entrou. Mais 47 pedidos foram ao xmlrpc.php, a porta antiga do WordPress que aceita várias senhas por chamada, e 8 procuraram o painel de outros sistemas. No total, 1.741 das 1.767 sondagens, 98,5%, receberam recusa direta do servidor, com resposta 401, 403 ou 404.
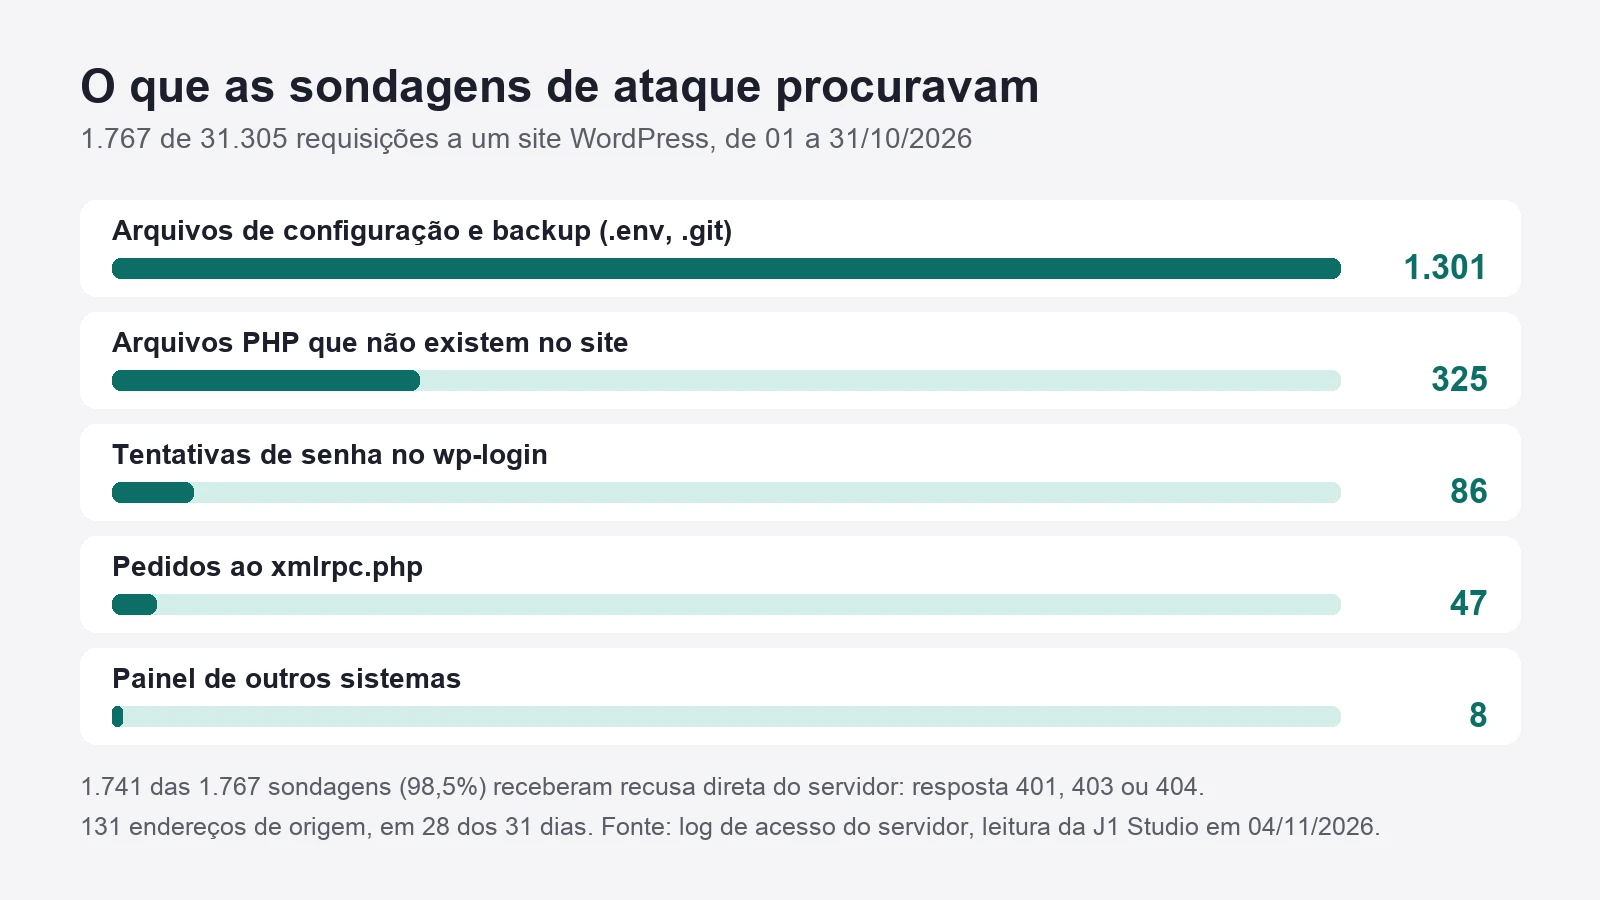
O número que importa para o WAF é o outro lado da conta. Cada recusa saiu do mesmo servidor que, no mesmo mês, entregou páginas para visitantes e para os 3.798 pedidos de robôs de busca e de IA. Com um WAF na frente e regra para esses caminhos, essas sondagens terminam na borda, e o servidor nem fica sabendo que elas existiram.
Os três tipos de WAF: na nuvem, na rede e no servidor
Há três lugares para instalar um WAF, e cada um muda o que ele protege. Na nuvem, ele fica numa rede que recebe o tráfego antes do servidor; ativar é uma troca no DNS do domínio, que passa a apontar para essa rede. Na rede, é um equipamento instalado no data center, comum em empresa com servidor próprio. No host, roda no próprio servidor, como o ModSecurity da hospedagem ou um plugin de segurança.
No site WordPress de uma empresa, a escolha costuma ficar entre a nuvem e o plugin. O plugin enxerga o WordPress por dentro, sabe quem está logado e qual plugin recebeu o pedido. Em compensação, ele só age depois que o pedido já ocupou o servidor, carregou o PHP e abriu o banco de dados. Na nuvem, o pedido barrado nunca chega ao servidor. Os dois se somam: a borda segura o volume e o plugin cuida do que passou.
O que é o WAF da Cloudflare?
O WAF da Cloudflare é o firewall de aplicação que roda na rede dela, entre o visitante e o servidor do site. Ele vale para domínio com o proxy ligado, a nuvem laranja do painel; com o domínio só no DNS, o tráfego vai direto ao servidor e o WAF não vê nada. As regras gerenciadas vêm em conjuntos, e o conjunto muda com o plano.
Pela documentação de Managed Rules, atualizada em 08/09/2026, o plano gratuito tem o Free Managed Ruleset, voltado a falhas de alto impacto e muito exploradas. O conjunto completo da Cloudflare e o conjunto baseado no OWASP Core Ruleset, a lista aberta de regras contra ataques web comuns, só entram a partir do plano Pro. A comparação de desempenho entre os dois planos está no post sobre o plano Pro da Cloudflare.
O cuidado que mais derruba site é o contrário do ataque: regra rígida demais contra robôs também barra o Google. O WAF que bloqueia robô sem distinguir quem é pode barrar o robô do Google sem mudar nada no que o visitante vê, e o site some da busca semanas depois.
Como ativar o WAF
Ativar o WAF é configuração seguida de um período de observação antes do bloqueio. A ordem abaixo evita o erro mais comum, que é ligar tudo em bloqueio no primeiro dia e descobrir pela queda de contato que o formulário parou de funcionar.
- Confirme por onde o tráfego passa: o WAF em nuvem só filtra o que o DNS manda para ele, então o domínio e o www precisam estar com o proxy ligado.
- Ligue as regras gerenciadas do plano: elas barram as falhas de alto impacto e muito exploradas, inclusive do WordPress, sem nenhuma regra escrita à mão.
- Comece em modo de registro: a Microsoft recomenda, na documentação do WAF do Azure atualizada em 30/04/2026, rodar o filtro em detecção por um período antes de passar para o bloqueio.
- Libere quem precisa passar: robô do Google, monitor de disponibilidade, gateway de pagamento e integração com CRM entram numa lista de exceções antes do bloqueio.
- Feche o servidor para quem chega por fora: o servidor passa a aceitar só o tráfego que vem da rede do WAF, senão o atacante que descobre o endereço real contorna o filtro.
Depois do primeiro mês, o relatório do WAF mostra o que foi barrado e por qual regra. É a leitura que diz se alguma regra está barrando cliente e se vale escrever uma regra própria para o que mais aparece no site.
WAF segura o pedido, a atualização fecha a porta
O WAF ganha tempo, mas não corrige o site. Uma falha que ainda não foi corrigida num plugin continua lá, esperando o pedido que a regra ainda não conhece. Quando a invasão já aconteceu, o caminho é outro, o de site com vírus, com limpeza na ordem certa.
Um WordPress bem feito resolve a grande maioria dos projetos de site de uma empresa, e a segurança dele é a soma do filtro na frente com a atualização em dia por dentro. A manutenção de sites WordPress junta as duas coisas: alguém lendo o relatório do WAF todo mês e fechando a falha antes que o pedido certo chegue.
Obs.: fonte consultada em 04/11/2026, sem link ativo na publicação: Cloudflare (www.cloudflare.com).