Um ataque DDoS é o envio de tráfego de milhares de aparelhos ao mesmo tempo contra um site, até que o servidor deixe de responder aos visitantes reais. O site da empresa continua no ar durante o ataque quando esse tráfego bate primeiro numa rede grande o bastante para absorver e filtrar o excesso, e quando nenhum caminho por fora dela leva direto ao servidor.
Os dois pontos falham, inclusive em empresa grande. Em 29/10/2026, lemos por dado público os sites que as empresas da carteira do Ibovespa cadastram na B3: dos 63 que responderam, 13 não tinham rede de borda identificada na frente do servidor, e em 6 dos 50 com essa rede o DNS do domínio ficava fora dela. O ataque que derruba o DNS tira o site do ar do mesmo jeito.
Sumário
O que é ataque DDoS?
DDoS é a sigla em inglês para negação de serviço distribuída: um ataque que tenta tornar um site, um servidor ou uma rede indisponível enchendo o caminho até ele de requisições falsas. O “distribuída” é a diferença para o DoS comum, que parte de uma única máquina e pode ser bloqueado pelo endereço dela. No DDoS, o tráfego sai de milhares de aparelhos infectados, a chamada botnet, que reúne computadores, roteadores domésticos, câmeras e outros equipamentos ligados à internet, e cada pedido isolado parece o de um visitante qualquer.
O objetivo é a indisponibilidade, e não o roubo de dados. Um ataque DDoS não invade o site nem altera arquivos, o que o separa de um site com vírus, em que alguém entrou e mexeu no código. A ESET, em comunicado de 07/05/2024, descreve os dois aparecendo juntos, com o DDoS usado como pressão para cobrar um resgate, mas são ataques diferentes, com defesas diferentes.
Os ataques se dividem em três grupos, pelo recurso que tentam esgotar. A tabela abaixo resume o que cada um faz e onde a defesa precisa estar.
| Tipo | O que esgota | Onde se defende |
|---|---|---|
| Volumétrico | A banda de internet | Rede de borda |
| De protocolo | Conexões do servidor e do firewall | Rede de borda |
| De aplicação | O processamento das páginas | Borda com filtro de requisições |
O de protocolo mira o firewall, o filtro que decide quais conexões chegam ao servidor. O de aplicação é o que mais pesa num site WordPress. Cada pedido a uma página que não está em cache obriga o servidor a montar a página do zero, consultando o banco de dados, e uma sequência de pedidos sem pausa trava uma hospedagem compartilhada bem antes de esgotar a banda de internet.
O que acontece durante um ataque DDoS?
Para quem está do lado da empresa, um ataque DDoS parece um site lento que, em poucos minutos, passa a mostrar páginas de erro. Os sinais mais comuns são o erro 503 do servidor sobrecarregado, o erro 502 de quem está na frente dele sem resposta e, quando há Cloudflare, o erro 522, de tempo esgotado até o servidor. É o mesmo quadro de um site fora do ar por outras causas, e por isso o primeiro passo é olhar de onde vem o tráfego.
O pico legítimo e o ataque se distinguem pela origem. Numa campanha de Black Friday, os acessos crescem nas páginas da campanha, vindos de anúncios, e-mail e busca, com visitantes que navegam e compram. No ataque, o volume cresce de uma vez, concentrado em poucas páginas ou na busca interna do site, e muitas vezes vem de países e redes que nunca mandaram visita.
A duração costuma surpreender. Segundo o relatório de DDoS da Cloudflare do 1º semestre de 2026, publicado em 11/08/2026, 90,60% dos ataques de rede terminaram em menos de 10 minutos e 96,62% ficaram abaixo de 500 Mbps. O mesmo relatório lembra que um ataque de 100 Mbps já basta para derrubar um servidor ou um site sem proteção. Ataque pequeno e curto não dá tempo de ninguém agir à mão, e o estrago no site pode durar horas depois que ele acaba.
O mesmo relatório traz dois dados que dizem respeito a empresas brasileiras. No 1º semestre de 2026, o Brasil foi o país de onde mais saiu tráfego de ataque, com 14,9% das requisições de ataque mitigadas pela Cloudflare, à frente dos Estados Unidos. Os ataques baseados em DNS responderam por 34,3% dos ataques de rede no período, o que torna o DNS do domínio tão alvo quanto o próprio site.
Como o site da empresa continua no ar durante o ataque
O site fica no ar quando o tráfego do ataque nunca chega ao servidor. Isso se faz com uma rede de borda sempre ligada: um serviço com servidores espalhados pelo mundo que recebe todos os acessos no lugar do site, separa o que é visita do que é ataque e só repassa o que é legítimo. É a mesma estrutura de uma rede de distribuição de conteúdo, a CDN, que também guarda cópias das páginas e por isso aguenta pico sem consultar o servidor a cada visita.
Ligar a rede de borda não basta se o endereço do servidor continua à vista. A documentação da Cloudflare sobre proteção do servidor de origem, atualizada em 02/10/2026, lista os pontos que entregam esse endereço ao atacante, e eles cabem numa conferência de rotina.
- Domínio sem www: o endereço sem o www precisa passar pela mesma rede que o endereço com www, senão vira uma porta lateral para o servidor.
- E-mail no mesmo servidor do site: a mensagem que volta de um endereço inexistente revela o endereço da máquina, e a Cloudflare recomenda não hospedar os dois juntos.
- Registros antigos no DNS: subdomínios e registros de texto criados antes da rede de borda podem continuar apontando para o servidor, e o histórico de DNS fica público.
- Servidor aberto para todos: o firewall do servidor deve aceitar só o tráfego que vem da rede de borda, e não da internet inteira.
Além do endereço do servidor, o DNS também precisa aguentar o ataque: ele é a lista pública que diz para onde vai o domínio. Se os servidores que respondem pelo DNS do domínio caem, o visitante não encontra o site, por mais protegido que ele esteja. Provedores grandes de DNS respondem a partir de vários pontos do mundo ao mesmo tempo, com a chamada rede anycast, e dividem o volume de um ataque entre eles; o servidor de DNS da própria empresa ou da hospedagem raramente tem essa folga.
Onde a proteção contra DDoS costuma falhar nos sites grandes
Empresa grande também deixa porta aberta, e parte delas fica fora do endereço principal. Em 29/10/2026, a J1 Studio leu os sites das 74 empresas da carteira teórica do Ibovespa, a partir dos endereços cadastrados na B3, com uma requisição por site e consultas de DNS, sem nenhum teste de carga. Das 74, 9 não tinham site cadastrado, 1 site não respondeu e 2 levavam ao mesmo endereço, e ficaram 63 sites na conta. O texto não cita nenhuma empresa pelo nome.
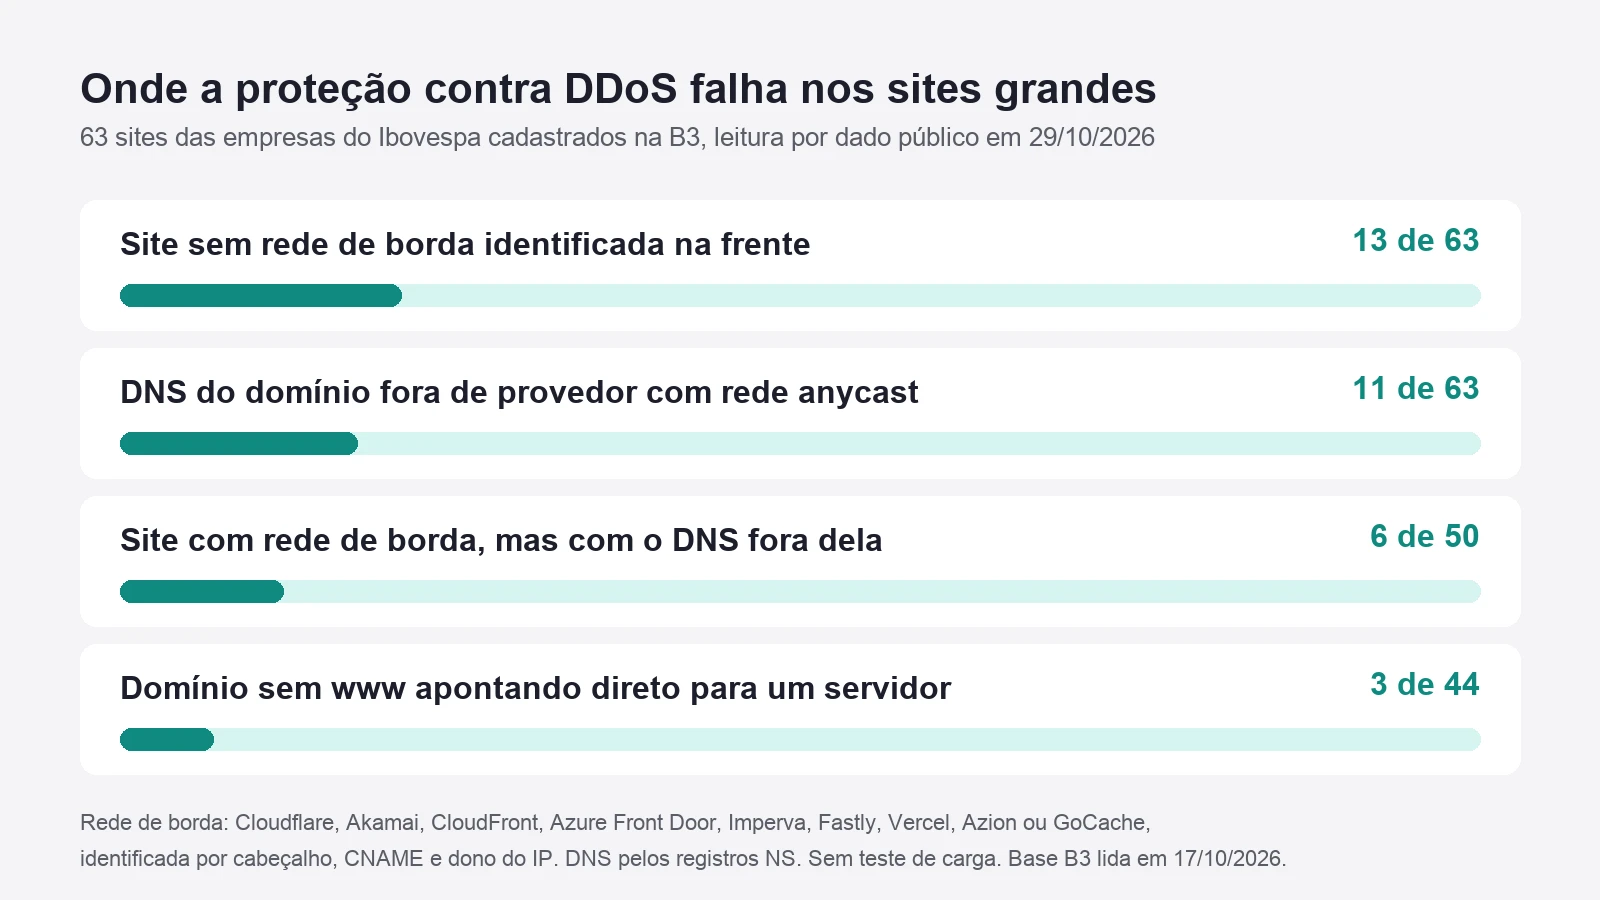
Dos 63 sites, 50 respondiam atrás de uma rede de borda com mitigação de DDoS: Cloudflare em 16, Akamai em 14, CloudFront em 7, Imperva e Azure Front Door em 4 cada, e o restante em GoCache, Vercel, Fastly e Azion. Os outros 13 respondiam direto do servidor, 10 em nuvem (AWS, Google Cloud, Azure ou DigitalOcean) e 3 em operadora ou data center. O dado público não mostra se há proteção contratada à parte nesses 13, e por isso a conta fala em rede de borda identificada, e não em site desprotegido.
O DNS é onde aparece a falha menos visível. Em 11 dos 63 domínios, o DNS respondia de fora de um provedor com rede anycast: 7 em servidores da própria empresa e 4 em operadora, data center ou hospedagem. Em 6 desses 11, o site estava atrás de uma rede de borda, ou seja, o site com rede de borda dependia de um DNS fora dessa rede. Com o DNS fora do ar, o visitante não chega à rede de borda.
O domínio sem www fecha a conta. Entre os 44 sites com rede de borda que usam o www no endereço principal, 40 tinham o domínio sem www passando pela mesma rede, 1 não apontava para lugar nenhum e 3 apontavam direto para um servidor fora dela. Nesses 3, quem digita o endereço sem www, ou quem ataca por ele, chega a uma máquina que a rede de borda não protege.
O que muda entre o plano gratuito e o Cloudflare Enterprise
A proteção básica contra DDoS da Cloudflare não depende do plano. A documentação de proteção contra DDoS da Cloudflare, atualizada em 15/04/2026, diz que a empresa oferece proteção ilimitada e sem cobrança por volume nas camadas de rede e de aplicação a todos os clientes, em todos os planos, inclusive o gratuito. A rede detecta e contém o ataque sozinha, sem pedido do cliente.
O Cloudflare Enterprise acrescenta camadas para quem tem tráfego e risco maiores. A proteção adaptativa, que aprende o padrão de tráfego do site nos últimos 7 dias e trata como suspeito o que foge dele, é exclusiva do Enterprise com a assinatura de proteção avançada, segundo a página de proteção adaptativa da Cloudflare, atualizada em 03/08/2026. A proteção da rede inteira da empresa (Magic Transit) e os endereços de saída exclusivos também são do Enterprise.
Na prática, quem resolve se um site institucional ou uma loja de porte médio aguentam um ataque comum é quem configura a rede, e não o plano contratado. A configuração que conta tem o domínio inteiro passando pela rede, o servidor fechado para quem não vem dela, o DNS no mesmo provedor e regras de limite de acesso nas páginas mais pesadas, como a busca interna e o login. Dos 50 sites com rede de borda medidos em 29/10/2026, 23 tinham a rede de borda e o DNS no mesmo fornecedor.
O que fazer quando o site está sob ataque
Durante um ataque, a ordem das ações importa mais do que a velocidade. A sequência abaixo vale para o gestor que recebe o aviso de site fora do ar e suspeita de ataque.
- Confirme que é ataque, e não pico: peça à equipe técnica o gráfico de acessos da última hora, com origem por país e página mais pedida, e compare com campanhas no ar.
- Ative o modo de ataque da rede de borda: na Cloudflare, o modo “Under Attack” mostra uma verificação antes de cada visita e corta a maior parte dos robôs.
- Bloqueie a origem do ataque: regras por país, por rede ou por página atacada, aplicadas na rede de borda e não no servidor.
- Pause o que leva tráfego pago: anúncios e disparos de e-mail apontando para um site que não abre gastam verba sem resultado.
- Registre e revise depois: horário, páginas atacadas e o que foi feito viram o ajuste permanente, como fechar o servidor e mover o DNS.
Site sem rede de borda nenhuma tem pouco a fazer no meio do ataque, porque a hospedagem pode desligar o site ou o endereço atacado para proteger os outros clientes do mesmo servidor. Colocar a rede de borda depois exige trocar o DNS, que leva tempo para valer, e é por isso que a configuração precisa vir antes do ataque.
Como deixar o site pronto antes de um ataque DDoS
Um WordPress bem feito resolve a grande maioria dos projetos de site de uma empresa, e ele fica de pé num ataque DDoS quando está atrás de uma rede de borda, com o servidor fechado e o DNS no lugar certo. Na manutenção de sites WordPress, essa conferência entra junto com as atualizações, e é ela que evita descobrir, no meio de um ataque, que o domínio sem www ou o DNS levavam direto ao servidor.