Muitas vezes um site com vírus não dá sinal para quem cuida dele, porque o invasor esconde o código de quem está logado e o mostra a quem chega pelo Google ou pelo celular. A confirmação que vale é o relatório Problemas de segurança do Search Console, o painel gratuito do Google para donos de site: ele mostra o que o Google encontrou, em quais páginas e em que data. Os verificadores públicos de link ajudam a dar o primeiro alarme, mas enxergam só o que um visitante comum enxerga.
Confirmada a invasão, a ordem das ações pesa mais que a pressa. Apagar arquivos antes de achar a porta por onde o invasor entrou deixa o site limpo por alguns dias e infectado de novo na semana seguinte. Por isso a limpeza começa pela troca de acessos e pela busca da entrada, e só termina quando o Google revisa o site e tira o aviso.
Em 22/10/2026, a J1 Studio leu, só com acesso público, os sites em WordPress que as empresas da carteira do Ibovespa cadastram na B3: dos 15 que responderam, 7 deixavam à vista ao menos um sinal público de exposição, como a versão do WordPress ou a lista de usuários. Contando também a falta de cabeçalhos de segurança, foram 8 dos 15. Nenhum desses sinais prova que um site está infectado. Eles mostram o quanto a entrada fica fácil quando ninguém acompanha o site depois do lançamento.
Sumário
Os sinais de um site com vírus que aparecem primeiro
O sinal de um site com vírus quase sempre chega de fora: um cliente, o time de vendas ou o próprio Google percebe antes de quem administra o painel. Isso acontece porque muitas invasões escondem o conteúdo de quem está logado ou de quem digita o endereço direto, e mostram o golpe só para o visitante que veio da busca. A Ajuda do Search Console descreve essa técnica, o cloaking, o disfarce que entrega uma página ao dono e outra ao Google. Os sinais que mais aparecem na rotina de uma empresa são estes:
- Aviso vermelho no navegador: o Chrome mostra a tela de site perigoso antes de abrir a página, e o visitante desiste.
- Redirecionamento estranho: quem clica no resultado do Google, quase sempre pelo celular, cai num site de aposta, farmácia ou sorteio.
- Páginas que ninguém criou: a busca por site:seudominio.com.br no Google lista páginas em japonês, de produto falsificado ou de remédio.
- Administrador desconhecido: a lista de usuários do WordPress ganha um perfil de administrador que ninguém da equipe cadastrou.
- E-mail e servidor fora do normal: a hospedagem avisa de envio de spam pelo domínio, de consumo alto de processamento ou suspende a conta.
Queda de tráfego sozinha não prova invasão, e site lento também não. O que separa o problema de segurança dos outros é o conteúdo que muda sem ninguém da empresa ter mexido. Quando o site simplesmente para de responder, o caminho é outro, e o roteiro de site fora do ar ajuda a achar a causa antes de pensar em vírus.
Qual site detecta vírus?
Três verificadores gratuitos detectam vírus num site a partir do endereço, sem instalar nada: o status do site na Navegação segura do Google, o VirusTotal e o Sucuri SiteCheck. O primeiro diz se o Google já marcou o endereço como perigoso, e é a mesma base que dispara o aviso vermelho do Chrome. O VirusTotal passa o endereço por vários antivírus ao mesmo tempo, e o SiteCheck lê o código público da página atrás de script injetado e de presença em listas de bloqueio.
Os três têm o mesmo limite: leem só o que um visitante comum recebe. Resultado limpo neles não descarta uma invasão que se esconde do robô de verificação ou que aparece só para quem chega pelo Google. Por isso eles servem de alarme, não de atestado. A comparação abaixo mostra o que cada lugar confere:
| Onde conferir | O que mostra | O que não vê | Quem acessa |
|---|---|---|---|
| Navegação segura do Google | Se o Google marcou o endereço como perigoso | Invasão ainda não detectada | Qualquer pessoa |
| VirusTotal | Alerta de antivírus e de listas de bloqueio | Código escondido do robô | Qualquer pessoa |
| Sucuri SiteCheck | Script injetado e listas de bloqueio | Arquivo no servidor | Qualquer pessoa |
| Problemas de segurança do Search Console | Tipo de problema, páginas e data | Invasão que o Google ainda não detectou | Quem tem acesso à propriedade |
Quem confirma é o Search Console. Segundo a Ajuda do Search Console sobre o relatório Problemas de segurança, consultada em 22/10/2026, o relatório separa três tipos de problema: conteúdo invadido, malware e engenharia social, que é a página feita para enganar o visitante e tirar dele uma senha ou um download. Para cada um, ele lista exemplos de páginas afetadas e a data da primeira detecção. A mesma página da Ajuda recomenda a Inspeção de URL, que mostra a página como o Google a recebe, em vez de abrir no navegador a página suspeita. Se a empresa ainda não tem o site verificado no Search Console, esse é o primeiro acesso a pedir para a equipe técnica, e o post sobre site que não aparece no Google mostra o que mais esse painel revela.
O que fazer se o site foi hackeado, na ordem certa
A limpeza de um site hackeado segue uma ordem que não pode ser invertida: primeiro se fecham os acessos, depois se acha a porta, e só então se limpa. Cada passo abaixo diz quem faz: o gestor, a equipe técnica ou a hospedagem.
- Guarde uma cópia do site como está: o gestor pede à hospedagem uma cópia completa de arquivos e banco de dados antes de qualquer limpeza. É nela que a equipe técnica vai procurar a data e o caminho da invasão.
- Tire o site do alcance do visitante: o gestor autoriza e a equipe técnica põe no ar uma página de manutenção, que protege os clientes enquanto o trabalho acontece e impede que mais gente caia no redirecionamento.
- Troque todos os acessos no mesmo dia: a equipe técnica troca as senhas do painel do WordPress, da hospedagem, do acesso de arquivos por FTP, do banco de dados e dos e-mails do domínio, com verificação em duas etapas onde houver. O gestor revisa com ela a lista de administradores, e quem ninguém reconhece sai.
- Descubra por onde o invasor entrou: a equipe técnica investiga plugin desatualizado, senha vazada, versão antiga do PHP ou conta de administrador esquecida. O gestor só libera a limpeza com essa resposta por escrito, porque sem ela a limpeza vale até a próxima visita.
- Limpe ou restaure: com a porta conhecida, a equipe técnica restaura um backup anterior à invasão ou remove os arquivos e as páginas que o invasor criou, comparando o núcleo do WordPress com a versão original.
- Atualize tudo antes de reabrir: a equipe técnica põe WordPress, plugins e tema na versão corrigida e tira o plugin abandonado do site; o PHP fica com a hospedagem.
- Peça a revisão ao Google: quem tem acesso ao Search Console, o gestor ou a equipe técnica, usa Solicitar revisão no relatório Problemas de segurança e descreve o que foi corrigido. A Ajuda do Search Console, consultada em 22/10/2026, informa que a análise leva de alguns dias a algumas semanas.
O passo 4 é o que mais se pula, porque a pressa é tirar o aviso do ar. A Ajuda do Search Console pede a correção em todas as páginas antes do pedido de revisão, e avisa que pedir revisão de um site ainda infectado atrasa a resposta seguinte. Pedir revisão antes da limpeza completa custa mais semanas de aviso vermelho, e nesse período o anúncio pago, o e-mail marketing e o link no perfil da empresa levam o cliente para a tela de site perigoso.
Restaurar backup parece o atalho, e às vezes é. O problema é saber de quando é o último backup limpo: invasão que fica semanas escondida já está dentro das cópias mais recentes. Por isso a cópia do passo 1 e a data da primeira detecção no Search Console andam juntas. Backup guardado só no mesmo servidor do site pode ter sido alterado pelo mesmo invasor, e a cópia que serve para recuperar fica em outro lugar.
Por onde o invasor entra num site WordPress
O invasor entra num site WordPress por uma de quatro portas: falha conhecida e ainda não corrigida no WordPress, num plugin ou no PHP; senha fraca ou repetida; conta de administrador que ninguém usa mais; e recurso antigo deixado ligado. A primeira é a que o ataque em massa explora: um robô varre a internet atrás de quem ainda roda a versão exposta, sem escolher empresa. Dois exemplos recentes de falha que pede atualização no mesmo dia são a vulnerabilidade no WordPress corrigida em 22/09/2026 e a falha crítica do 10Web Booster em outubro.
A falha pode estar abaixo do WordPress. Em 21/10/2026, o aviso de segurança do PHP publicou as versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35, que corrigem duas falhas críticas, a CVE-2026-109618 e a CVE-2026-109619, ambas com nota 9,2 numa escala que vai até 10, que permitem executar código no servidor sem login. No mesmo dia, a J1 Studio avisou os clientes de hospedagem e, depois da atualização, passou a verificar cada site em busca de arquivo alterado ou de administrador criado sem autorização. É a conferência que mostra se alguém entrou no intervalo entre a falha ficar pública e o servidor ser corrigido.
Antes de qualquer ataque, o invasor procura sinais públicos de exposição. Medimos quatro deles em 22/10/2026, só com leitura pública, nos 21 sites em WordPress que as empresas da carteira do Ibovespa cadastram na B3. Seis não devolveram a página inicial à leitura automática, por bloqueio, erro ou falta de resposta; nos 15 que responderam, a contagem foi esta:
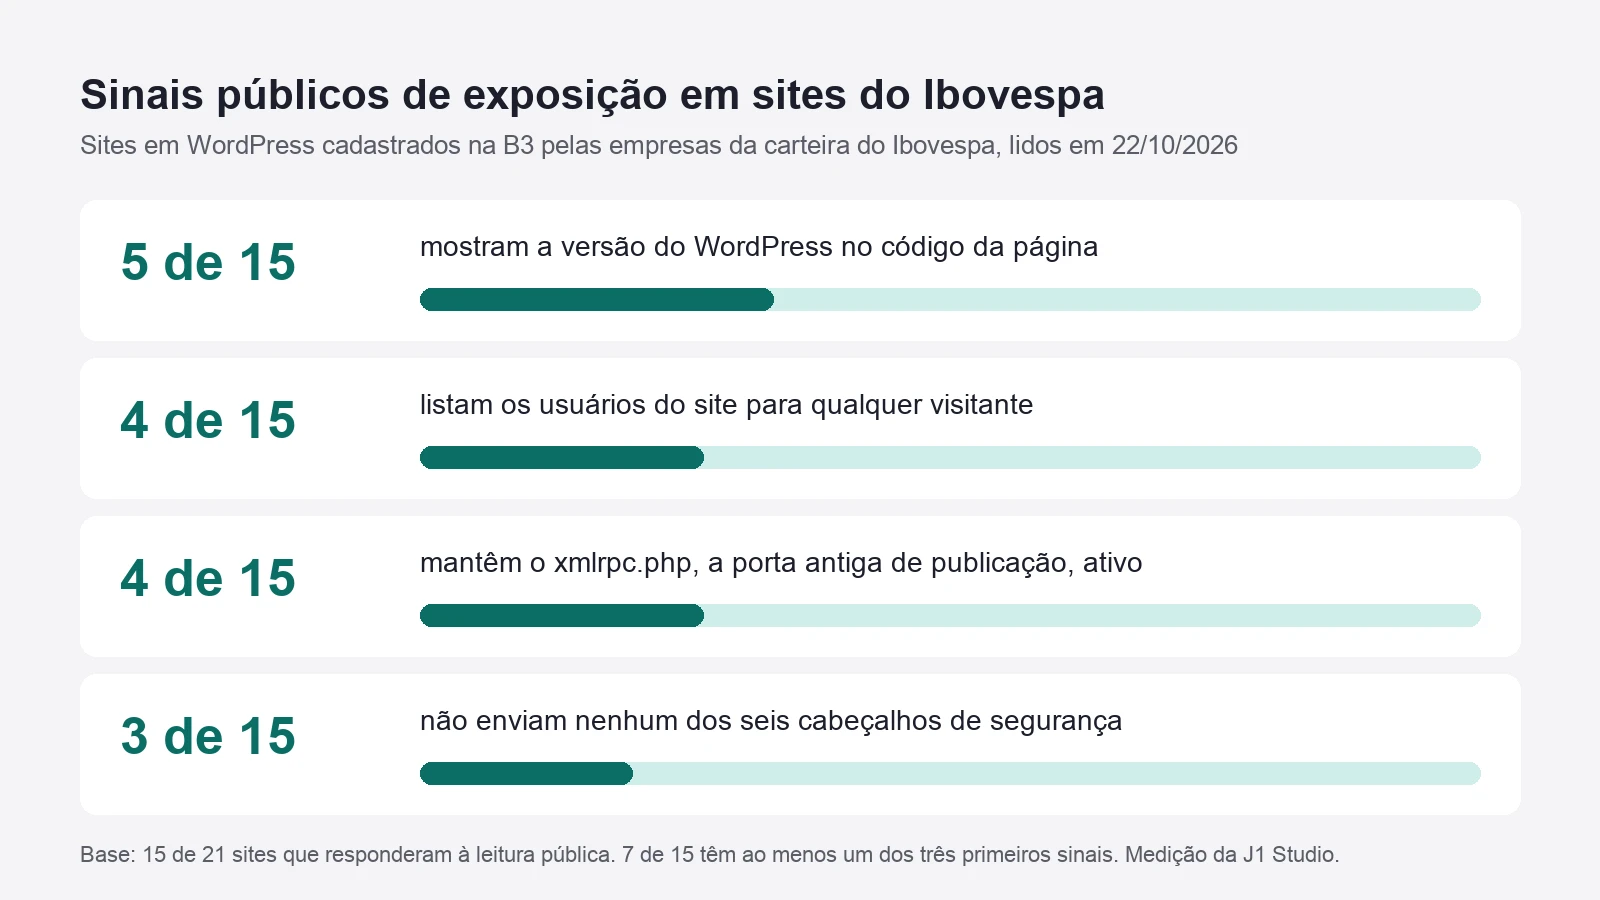
Versão do WordPress à vista no código: 5 dos 15 sites informam a versão na página inicial. Pela consulta pública de versões do wordpress.org, feita no mesmo dia, 3 dessas 5 não eram a atual, a 7.1.3, e 2 constavam como inseguras. Versão à vista poupa trabalho ao robô que procura quem ainda não atualizou.
Lista de usuários aberta: em 4 dos 15, o endereço /wp-json/wp/v2/users devolvia os perfis do site para qualquer visitante, com o nome de login de cada um. O guia de segurança do WordPress, no manual oficial de administração consultado em 22/10/2026, recomenda evitar nomes de usuário fáceis de adivinhar porque eles são os primeiros atacados. A lista aberta entrega esses nomes prontos.
xmlrpc.php ativo e cabeçalhos ausentes: 4 dos 15 ainda respondem pelo xmlrpc.php, a porta antiga de publicação remota do WordPress, usada para publicar por aplicativo externo. E 3 não enviam nenhum dos seis cabeçalhos de segurança que medimos, as instruções que o servidor manda ao navegador para bloquear, por exemplo, que a página seja embutida num site falso. Somando os três primeiros sinais, 7 dos 15 tinham ao menos um; a falta de cabeçalho protege o visitante, não o servidor, e por isso fica em conta separada.
A rotina que evita que o site seja hackeado
Evitar que o site seja hackeado depende menos de um plugin de segurança e mais de rotina: atualização no dia em que a correção sai, backup guardado fora do servidor e poucos administradores, cada um com verificação em duas etapas. O guia de segurança do manual oficial do WordPress, consultado em 22/10/2026, pede manter sempre a versão mais recente, fazer backup regular, ativar a verificação em duas etapas e restringir as permissões de arquivo ao mínimo necessário.
Os sinais da medição se resolvem com ajustes de configuração, sem refazer o site: esconder a versão, fechar a lista pública de usuários, desligar o xmlrpc.php quando ninguém publica por aplicativo e configurar os cabeçalhos de segurança no servidor. Nenhum deles impede sozinho uma invasão, mas cada um tira do invasor uma informação ou uma porta de graça. O que fica além desses ajustes é a vigilância: monitorar arquivos alterados no servidor, revisar a lista de administradores todo mês e ler o relatório Problemas de segurança antes que um cliente reclame.
A segurança também entra na conta de quem decide o orçamento do site. Plugin pago abandonado pelo fabricante, tema sem atualização e servidor com PHP fora de suporte são riscos que aparecem no custo de manter um site WordPress. Segundo o aviso do PHP de 21/10/2026, o PHP 8.1 e as versões anteriores não recebem mais correção do projeto, e o site que ainda roda nelas depende do fornecedor da hospedagem para ficar protegido.
Site limpo fica limpo quando alguém olha toda semana
Um WordPress bem feito resolve a grande maioria dos projetos de site de uma empresa, e o que o mantém seguro é a rotina depois do lançamento. Com a manutenção de sites WordPress em dia, a falha corrigida no WordPress, no plugin ou no PHP chega ao site no mesmo dia, e o administrador criado sem autorização aparece na conferência da semana, não no aviso vermelho que o cliente vê.
Obs.: fonte consultada em 22/10/2026, sem link ativo na publicação: Ajuda do Search Console sobre o relatório Problemas de segurança (support.google.com).