A vulnerabilidade no WordPress corrigida em 22/09/2026 atinge todas as versões do sistema entre a 4.7 e a 7.1.1. Ela permite que um atacante, sem login nem senha, faça o site carregar um arquivo do servidor que não deveria ser executado.
Em certas combinações de tema e servidor, o ataque abre caminho para rodar código malicioso dentro do site. A correção existe desde o primeiro dia, na versão 7.1.2 e nas atualizações de segurança de cada linha antiga.
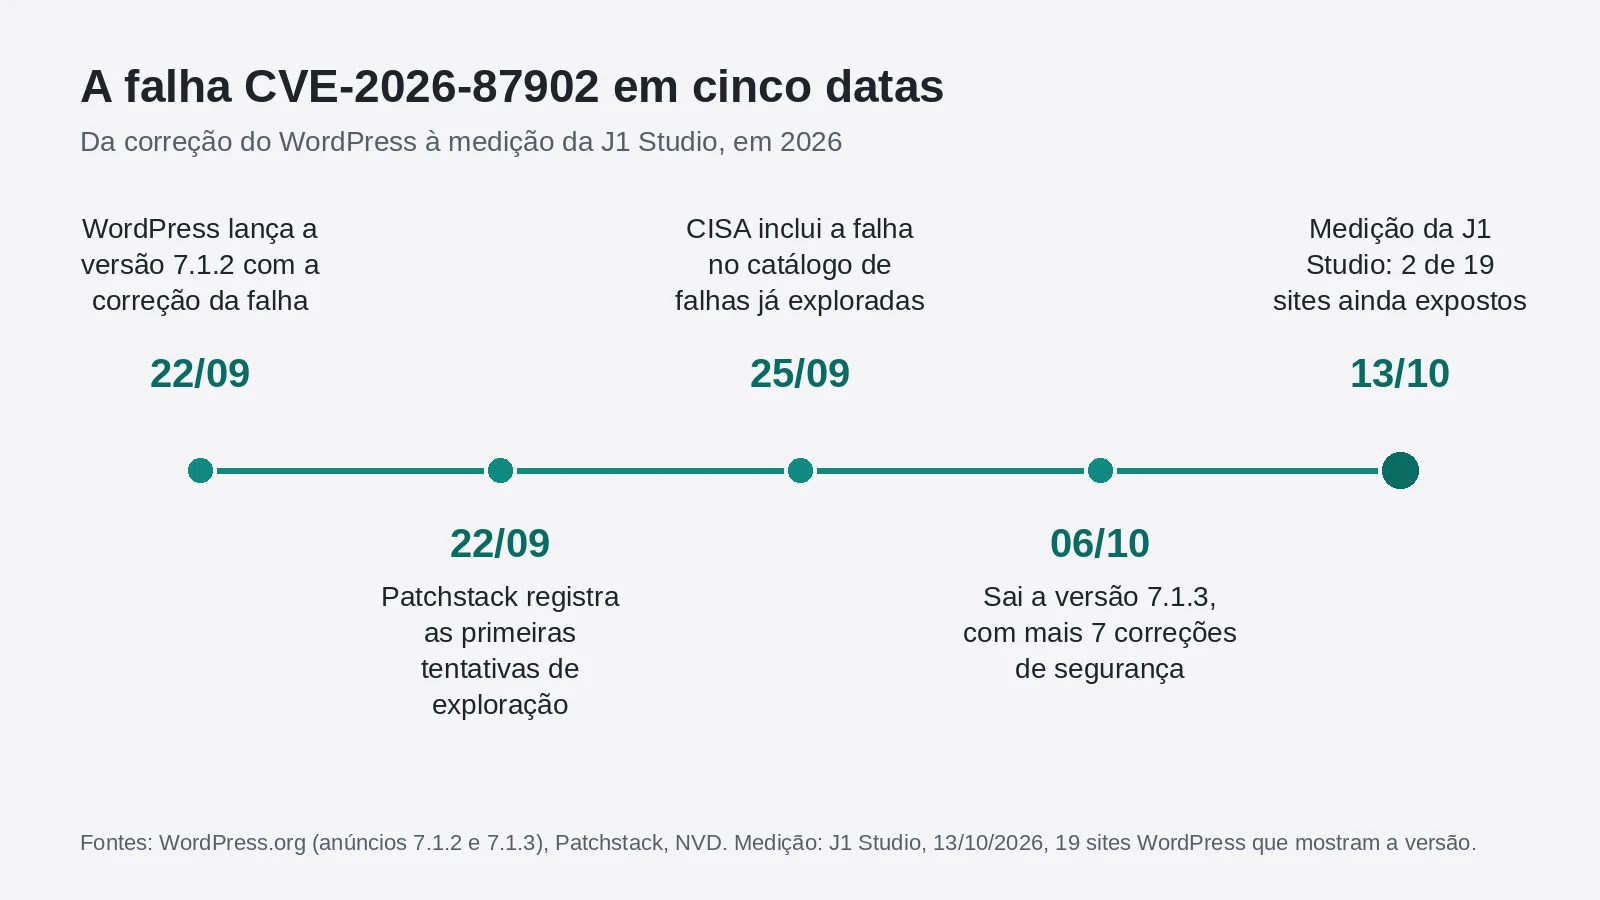
O problema é que a correção não chega a todo site no mesmo ritmo. Em 13/10/2026, três semanas depois do aviso, 2 de 19 sites WordPress brasileiros que mostram a versão publicamente ainda rodavam uma versão exposta à falha. O gestor consegue conferir o próprio site em poucos minutos, sem acesso ao servidor, e saber exatamente o que pedir ao fornecedor.
Sumário
O que a falha permite fazer num site WordPress
A falha recebeu o código CVE-2026-87902 e fica na parte do WordPress que escolhe o modelo de página a exibir. Com um endereço montado de um jeito específico, o atacante faz o sistema buscar um arquivo PHP fora da pasta do tema. O anúncio da versão 7.1.2 descreve o ataque como possível sem autenticação. Quando o servidor e o tema ativo reúnem certas condições, o resultado é a execução remota de código.
Execução remota de código significa que um estranho passa a rodar comandos no servidor do site. A partir daí, ele pode alterar páginas, instalar arquivos escondidos e copiar dados do banco, como os cadastros que chegam pelos formulários.
Para o marketing, o efeito aparece como página trocada, desvio para outro endereço ou aviso de site perigoso no navegador. Um site fora do ar por invasão é a consequência mais visível.
A ficha da falha na base de vulnerabilidades do governo dos Estados Unidos (NVD) mostra que a agência de cibersegurança do país, a CISA, incluiu a CVE-2026-87902 em 25/09/2026 no catálogo de falhas já exploradas por atacantes. A empresa de segurança Patchstack registrou tentativas de exploração em 22/09/2026, o mesmo dia da correção.
Como saber se o site está exposto à vulnerabilidade no WordPress
O site está exposto quando roda qualquer versão entre a 4.7.0 e a 7.1.1 sem a atualização de segurança da sua linha. A conferência mais simples fica no painel do WordPress. Em Painel, depois Atualizações, a tela mostra a versão instalada e avisa se há uma versão nova. O mesmo número aparece no rodapé do painel, no canto direito, em qualquer tela.
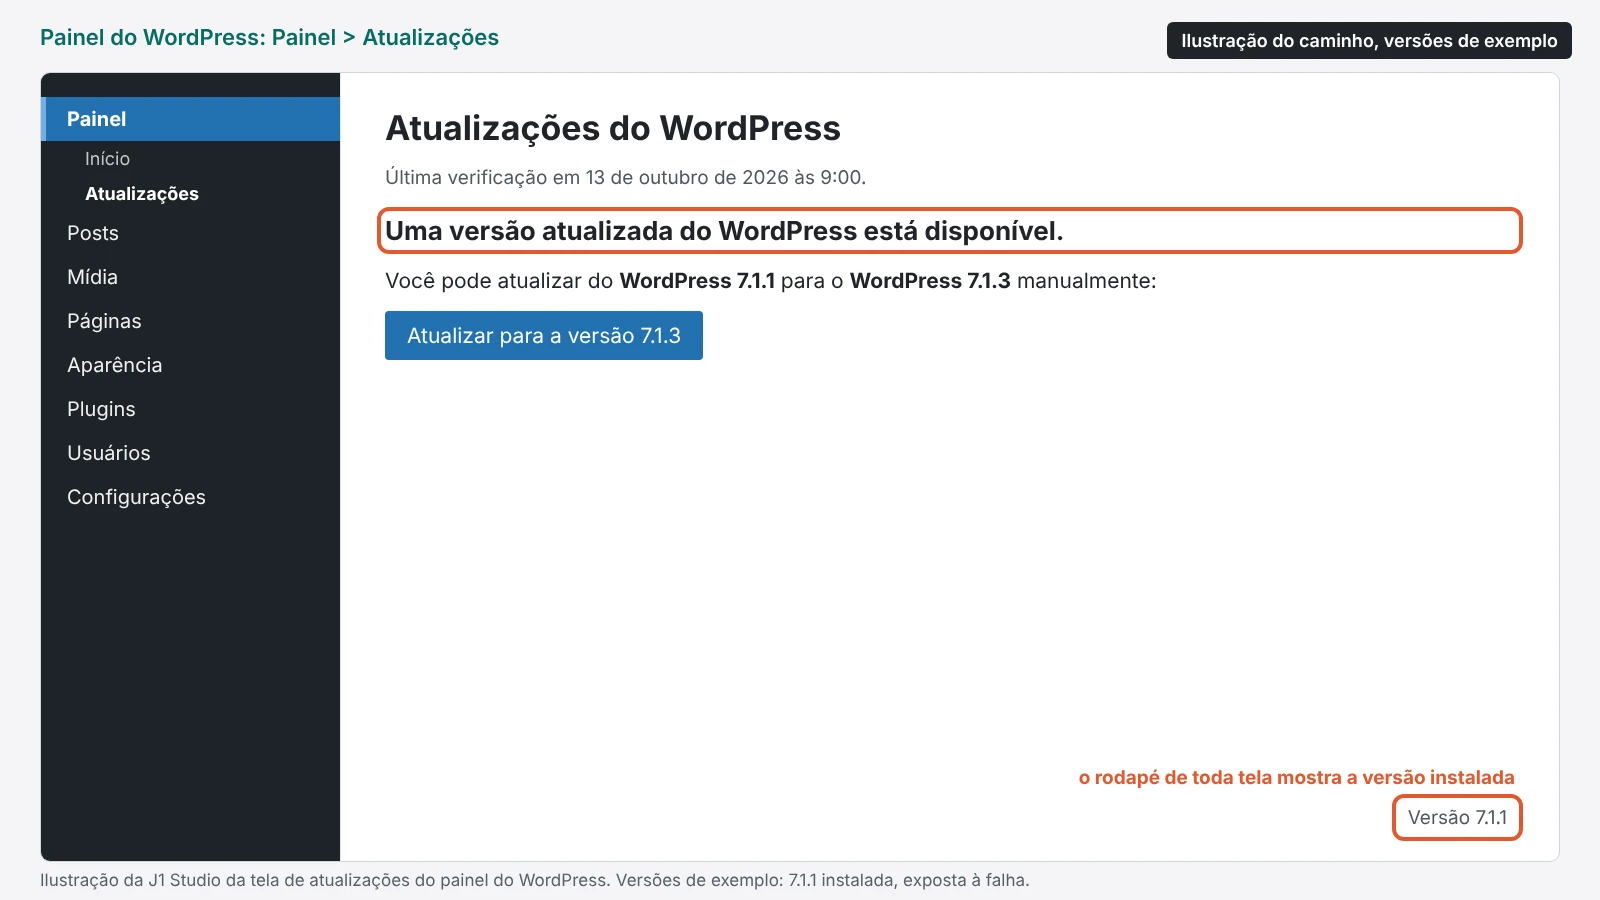
Sem acesso ao painel, peça a versão por escrito a quem mantém o site, junto com a data da última atualização. A resposta precisa trazer o número completo, como 7.1.3, e não só a frase “está atualizado”. A versão com os três números é o que permite comparar com a tabela da próxima seção.
Fizemos essa conferência de fora, sem painel nenhum. Em 13/10/2026, lemos o código público de 60 sites brasileiros que aparecem no Google para buscas sobre SEO, GEO e WordPress.
Desses, 40 usam WordPress e 19 mostram a versão no feed de notícias. Dois dos 19 ainda rodavam a 7.0.0 e a 7.1.0, as duas expostas à falha.
A amostra é pequena e tem limites. O feed pode guardar uma versão antiga em site com cache, e os 21 sites que escondem o número podem estar em qualquer situação. Mesmo assim, 2 casos em 19 bastam para ver que a atualização não chega sozinha a todo site, mesmo entre empresas que vivem de internet.
Qual versão do WordPress corrige a falha
A equipe do WordPress corrigiu a falha na 7.1.2 e levou a mesma correção para as linhas antigas, até a 4.7. Um site na linha 7.0 não precisa saltar para a 7.1 para ficar protegido, porque basta a atualização de segurança da própria linha. A tabela mostra a primeira versão corrigida de cada linha recente, conforme a ficha da NVD.
| Versão do site começa com | Versões expostas | Primeira versão corrigida |
|---|---|---|
| 7.1 | 7.1.0 e 7.1.1 | 7.1.2 |
| 7.0 | 7.0.0 a 7.0.5 | 7.0.6 |
| 6.9 | 6.9.0 a 6.9.8 | 6.9.9 |
| 6.8 | 6.8.0 a 6.8.9 | 6.8.10 |
| 6.7 | 6.7.0 a 6.7.8 | 6.7.9 |
| 4.7 a 6.6 | Cada linha até a versão anterior à corrigida | A atualização de segurança da própria linha |
A versão mais recente em 13/10/2026 é a 7.1.3. Ela saiu em 06/10/2026 com mais 7 correções de segurança, de acordo com o anúncio da 7.1.3, então quem atualizar agora recebe as duas rodadas de uma vez. O anúncio da 7.1.2 lembra que só a versão mais recente tem suporte ativo. As linhas antigas recebem correção de segurança como cortesia da equipe do WordPress.
O que fazer hoje se o site ainda está numa versão exposta
A sequência abaixo serve para o gestor de marketing ou de TI acompanhar a correção sem mexer no servidor. A ordem importa, porque o teste e a verificação só fazem sentido depois do backup e da atualização.
- Peça a atualização de segurança: a versão corrigida da linha em uso, com prazo de horas, e não de semanas.
- Confirme o backup: uma cópia do site e do banco de dados feita antes da atualização, guardada fora do servidor.
- Teste as páginas que geram contato: formulários, carrinho e páginas de campanha, logo depois da atualização.
- Peça a verificação de arquivos: em site que ficou exposto por semanas, uma varredura procura arquivos PHP estranhos e administradores criados sem aviso.
- Registre a versão e a data: o número novo e o dia da atualização, para a próxima conferência.
O item 4 pesa mais para quem passou do dia 22/09 sem atualizar. A atualização fecha a entrada, porém não remove o que entrou antes dela. Se a varredura encontrar arquivo estranho, o caso deixa de ser atualização e passa a ser limpeza de invasão, com outro escopo e outro prazo.
O anúncio da 7.1.2 informa que os sites com atualização automática em segundo plano começam o processo sozinhos. Quando a empresa desliga essa função para testar tudo antes no ambiente de homologação, que é uma cópia do site usada para testes, a correção passa a depender de alguém da equipe técnica. Nesse caso, cada dia de espera é um dia de exposição.
Correção no mesmo dia depende de alguém acompanhando
Entre o anúncio da correção e as primeiras tentativas de ataque registradas pela Patchstack, não passou um dia. O gestor de marketing não precisa acompanhar o canal de segurança do WordPress para reagir a isso. Esse acompanhamento faz parte da manutenção de sites WordPress, em que alguém lê o aviso e aplica a correção testada.
Um WordPress bem feito resolve a grande maioria dos projetos de site de uma empresa, e parte desse resultado vem de ter um braço técnico ao lado do marketing. Com ele, a pergunta “o site já está corrigido?” ganha resposta no mesmo dia. O custo de manter um site WordPress com essa rotina depende do tamanho do site e das integrações.